Site WordPress infectat: ce faci în primele ore
Semne că un site WordPress a fost infectat, ce faci imediat, cum îl cureți pas cu pas și cum eviți să se repete. Ghid calm, cu listă de veri...
11 min citire
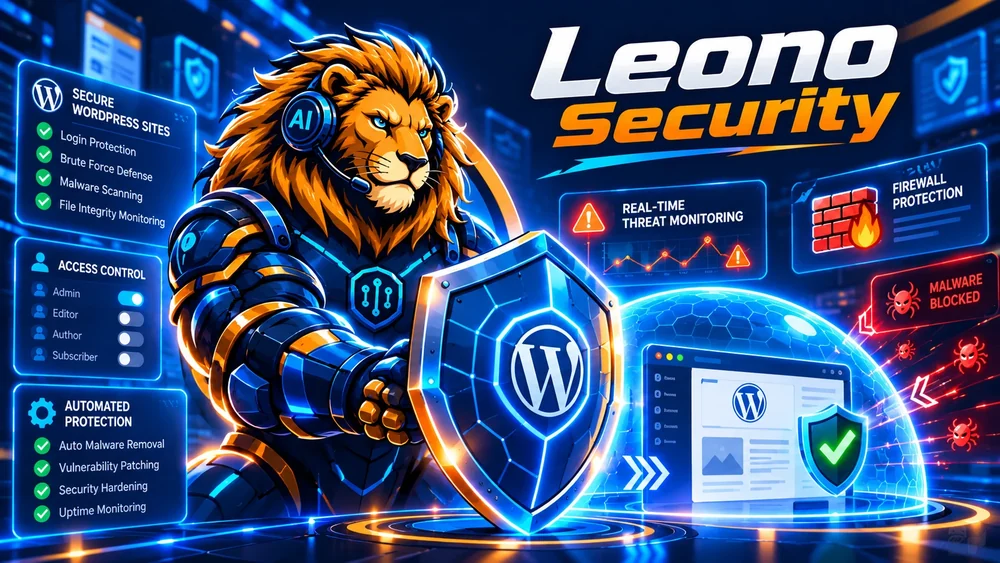
Pagina de conectare este una dintre țintele preferate ale atacatorilor, pentru că programele automate pot încerca mii de parole într-un timp scurt. Un atac de acest fel se numește brute force. Funcția de protecție a autentificării din Leono Security limitează numărul de încercări, blochează adresele care insistă și poate cere un al doilea pas la conectare, adică dubla autentificare (2FA).
Alegi de câte ori se poate greși parola și cât durează blocarea adresei.
Conturile de administrator primesc un al doilea pas de verificare, de exemplu un cod dintr-o aplicație.
Vezi adresele blocate și, dacă este nevoie, deblochezi o adresă legitimă.
Limite și GDPR: Jurnalul de conectare conține adrese IP, date personale în sens GDPR. Păstrează-le doar cât este necesar și informează utilizatorii în politica ta de confidențialitate.
Prețuri de lansare; până atunci poți intra pe lista de așteptare.
1 site
Gratuit
Funcții de bază, fără card
3 site-uri
149 RON / an
Preț final de lansare
Site-uri nelimitate
Preț la cerere
Ofertă personalizată pentru agenții
sau sună la 0771 430 955
Dubla autentificare cere, pe lângă parolă, un cod temporar. Chiar dacă cineva află parola, are nevoie și de acel cod, ceea ce îngreunează accesul neautorizat.
Este posibil dacă greșești parola de mai multe ori. Poți seta blocări scurte și o listă de adrese permise, iar codurile de recuperare te ajută dacă pierzi accesul la aplicația de coduri.
Limitarea încercărilor se aplică și conectărilor obișnuite. Pentru 2FA poți alege tu pentru ce roluri o activezi, de exemplu doar pentru administratori.
Nu. Jurnalul păstrează adresa IP, data și numele de utilizator încercat, nu parola introdusă.
Firewall WordPress
Reguli care analizează cererile primite și pot opri tiparele de atac cunoscute înainte să ajung...
Hardening WordPress
Întărește setările implicite ale site-ului: XML-RPC, versiune ascunsă, antete de securitate și...
Scanare malware
Caută în fișierele site-ului semne de cod rău intenționat și te ajută să decizi ce faci mai dep...
Integritate fișiere
Compară fișierele cu o stare de referință și semnalează ce a fost adăugat, șters sau modificat.
Semne că un site WordPress a fost infectat, ce faci imediat, cum îl cureți pas cu pas și cum eviți să se repete. Ghid calm, cu listă de veri...
Ghid practic cu 15 măsuri de securitate pentru un site WordPress, ordonate după impact și efort, explicate simplu, cu pași concreți și greșe...
Cum construiești un plan de backup și recuperare pentru WordPress înainte să ai nevoie de el: ce salvezi, unde, cât de des, cum restaurezi,...